

















זיהוי מבוסס התנהגות
ניתוח תהליכים בזמן אמת לחסימת איומים חדשים ללא היכרות מוקדמת עם הקוד.
פלטפורמת SentinelOne מספקת הגנה עצמאית על תחנות קצה, שרתים, זהויות וסביבות ענן. המערכת מנתחת התנהגות תהליכים בזמן אמת ומזהה, חוסמת ומתחקרת איומים חריגים ומתקפות Zero Day, ללא תלות בחתימות קודמות. הפלטפורמה כוללת ניטור זהויות, אכיפת משילות AI וניהול אירועים.
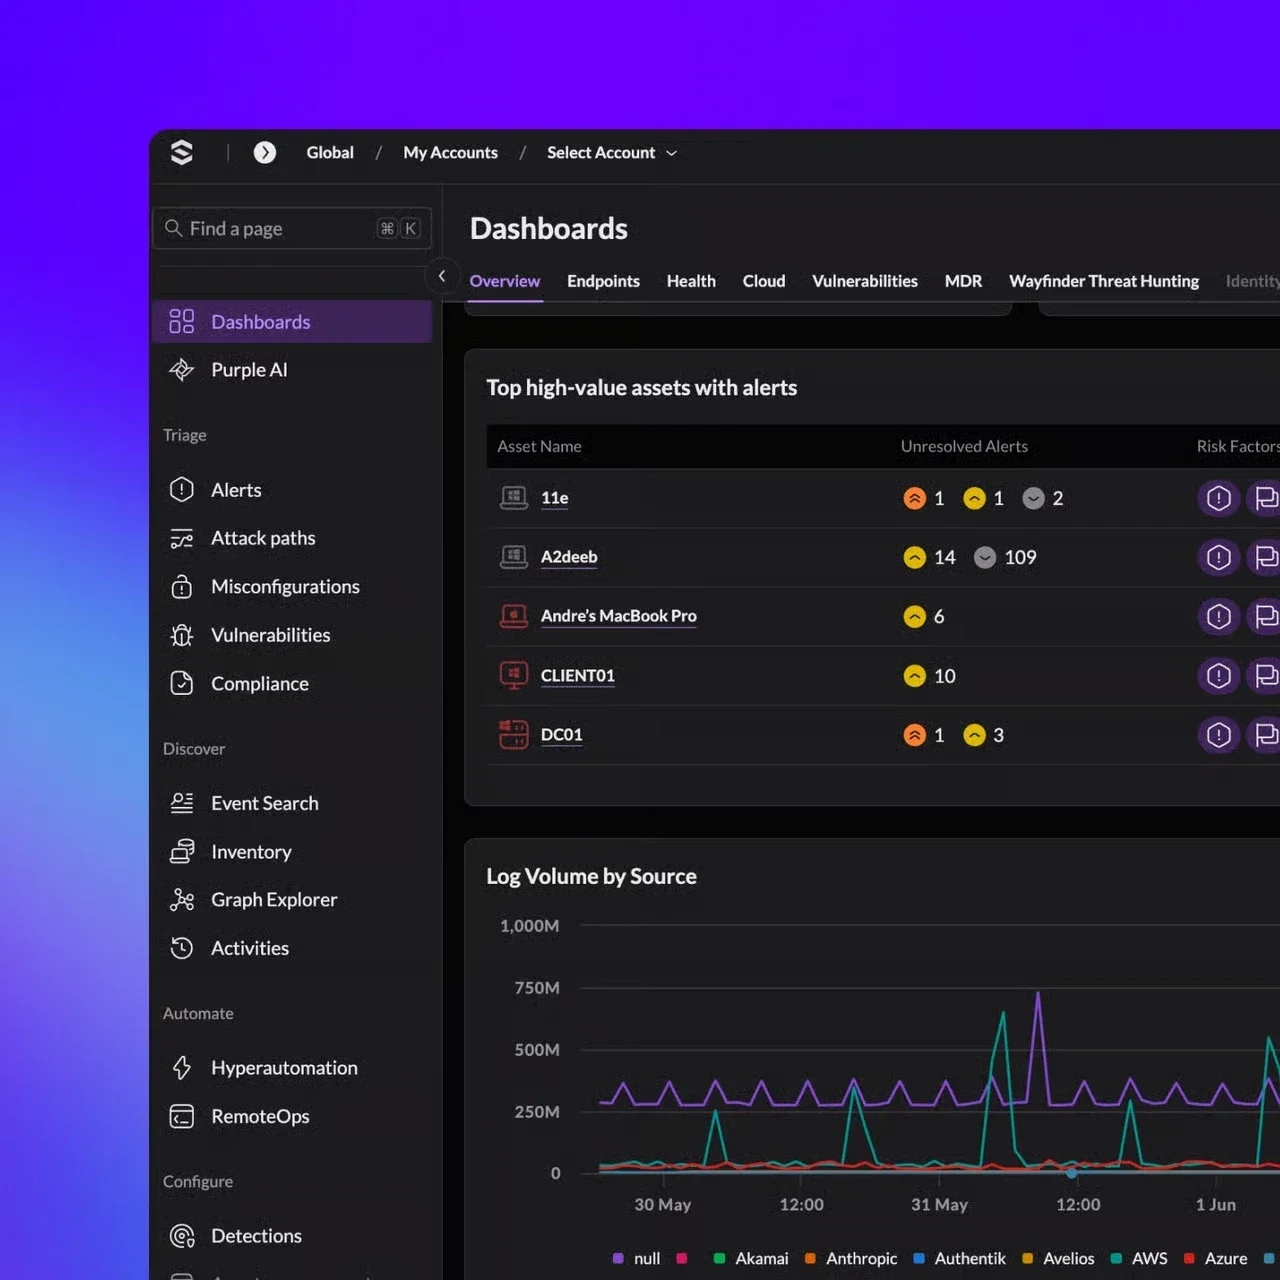
דשבורד אחד לטריאז', לגילוי ולאוטומציה: התראות, נתיבי תקיפה, תצורות שגויות, חולשות, חיפוש אירועים, Purple AI ו-Hyperautomation.
ניתוח תהליכים בזמן אמת לחסימת איומים חדשים ללא היכרות מוקדמת עם הקוד.
אבטחת תשתיות Active Directory ו-Entra ID ושיבוש מתקפות באמצעות מנגנוני הטעיה.
שירות MDR עם מומחי SOC בשילוב בינה מלאכותית לניטור וציד איומים.
נראות ואכיפת מדיניות על שימוש באפליקציות GenAI ומניעת זליגת מידע.
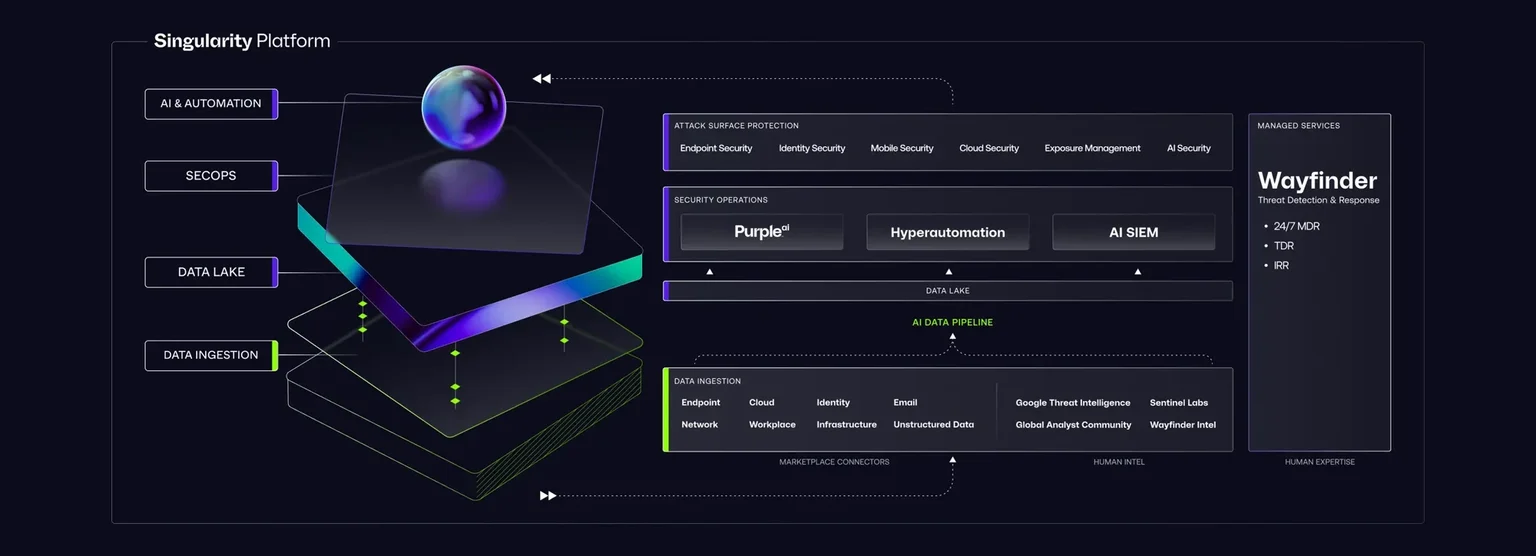
הגנה על משטח התקיפה, פעולות אבטחה עם Purple AI, Hyperautomation ו-AI SIEM, ו-Data Lake, יחד עם שירותי Wayfinder: MDR, TDR ו-IR.
ניתוח התנהגותי של תהליכים בתחנות קצה ושרתים לחסימה מיידית של איומים.
הגנה אקטיבית על Active Directory ו-Entra ID ומניעת תנועה רוחבית ברשת.
ניטור מתמשך, ציד איומים ותגובה לאירועים שעות ביממה על ידי צוות אנליסטים.
מיפוי אפליקציות AI, אכיפת מדיניות אבטחה בזמן אמת ומניעת זליגת נתונים.
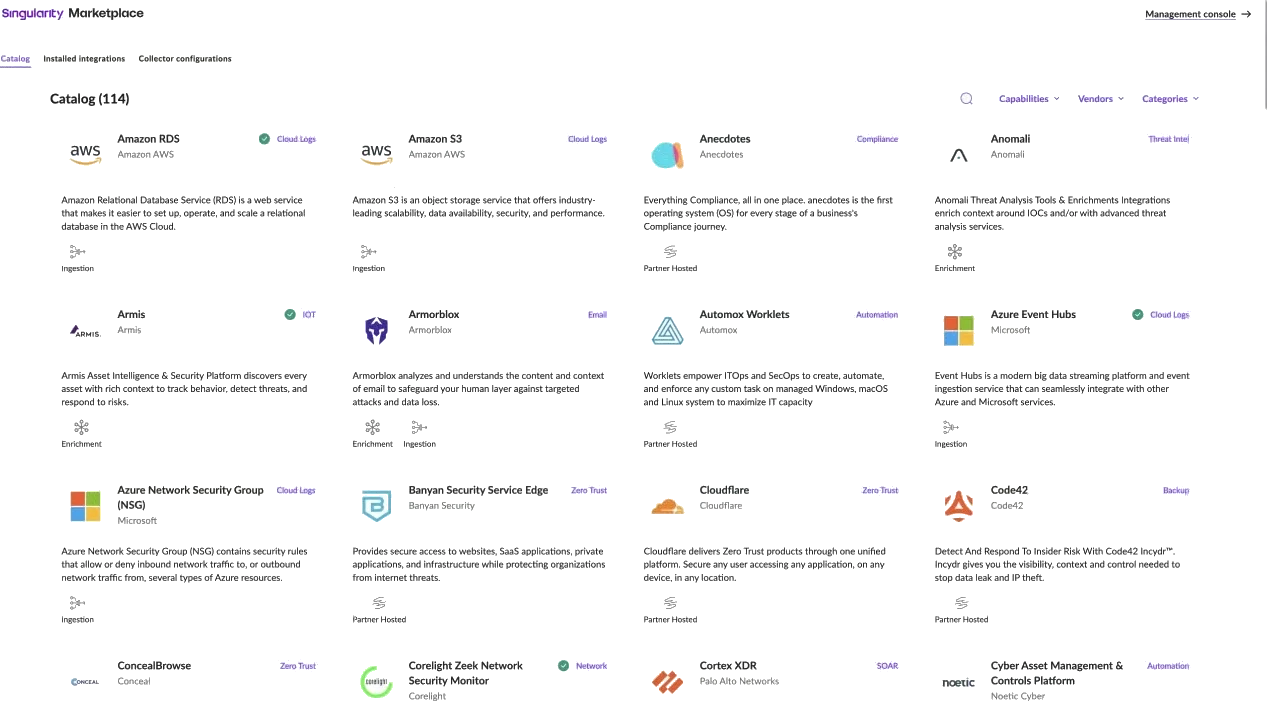
קטלוג של 114 אינטגרציות לענן, זהויות, Zero Trust, גיבוי, מייל ו-SOAR, שמחברות את הנתונים של הארגון לפלטפורמה.
ניתוח תשתית המחשוב והזהויות בארגון והגדרת דרישות האבטחה.
הגדרת ארכיטקטורת הפריסה, מדיניות האכיפה ותהליכי האינטגרציה לסביבה.
התקנת סוכנים, חיבור ל-Active Directory והטמעת מנגנוני הבלימה.
ליווי הנדסי שוטף, בקרות תקופתיות וניהול אירועים בשילוב צוות SOC.
סיכול ניסיונות הרחבת הרשאות ותנועה רוחבית ברשת באמצעות מנגנוני הטעיה.
זיהוי אפליקציות Shadow AI לא מאושרות ומניעת העברת נתונים רגישים.
זיהוי וחסימת מתקפות לא מוכרות בזמן אמת ללא תלות בעדכוני חתימות.
תמונת מצב של איומים ונקודות קצה, וחוות דעת של Purple AI על התראה, בקונסולה אחת.
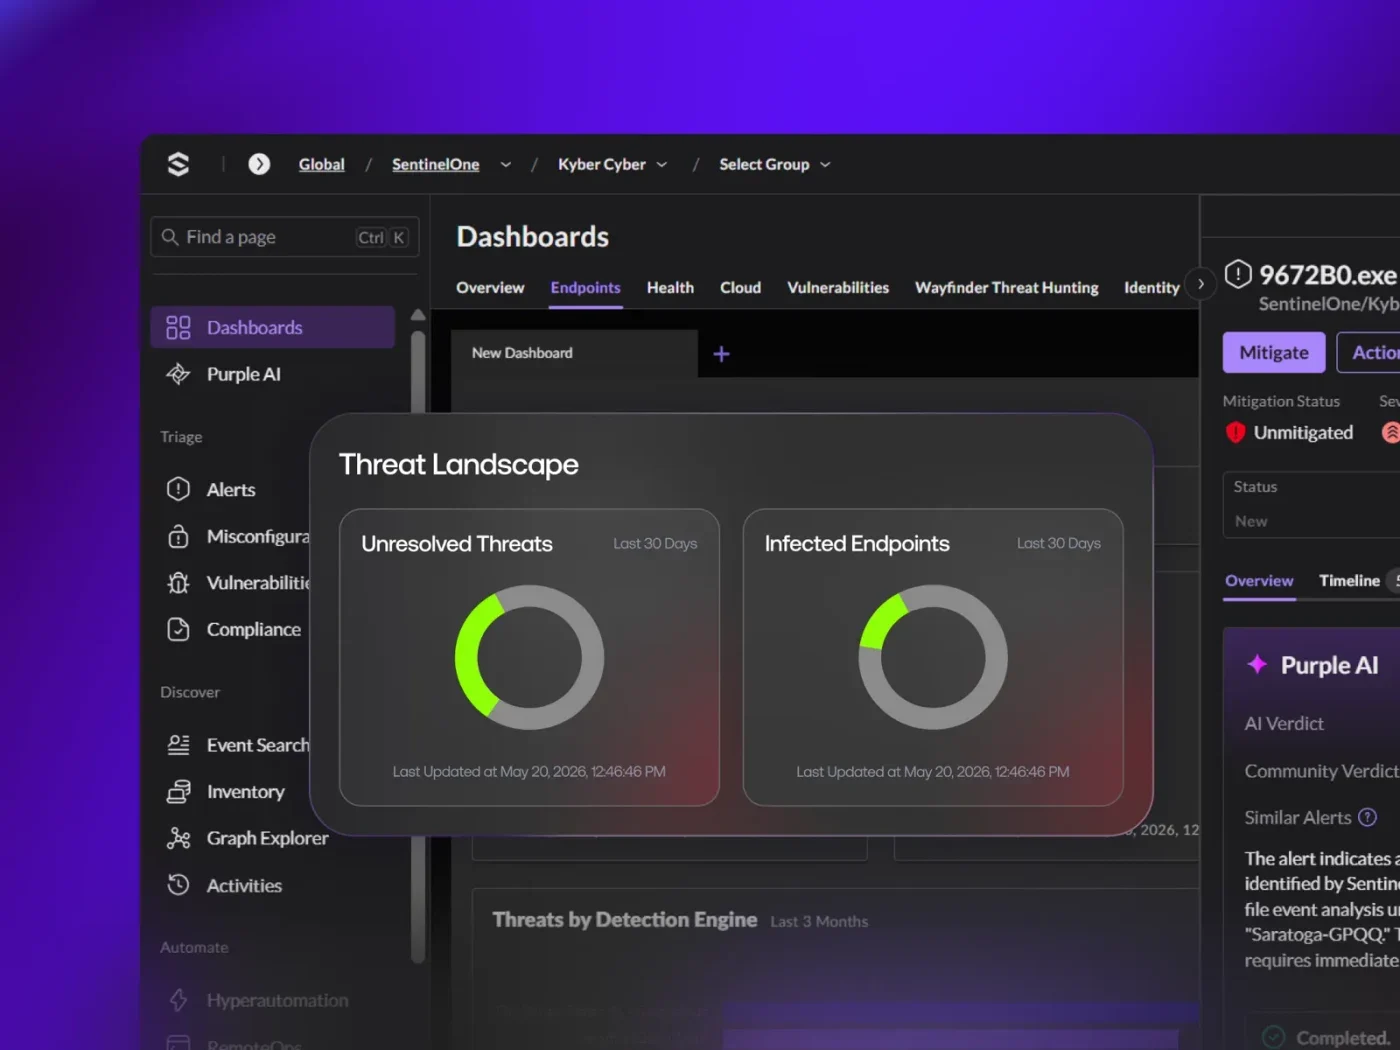
SentinelOne מריצה מנועי ניטור דינמיים המנתחים את התנהגות התהליכים בזמן אמת על גבי נקודת הקצה, ומזהה דפוסי פעולה זדוניים גם ללא היכרות מוקדמת עם הקוד.
רכיב Identity מנטר ניסיונות הרחבת הרשאות ושינויי מדיניות זדוניים ב-AD ו-Entra ID, ומשבש את וקטור התקיפה באמצעות הטעיה עם פתיונות Hologram ונתונים מזויפים.
השירות מספק ניטור 24/7 בשילוב AI וצוות אנליסטים אנושי, ציד איומים פרואקטיבי (Threat Hunting), תחקור מבוסס נתוני XDR, בידוד מתקפות והמלצות להקשחת הסביבה.
פתרון Prompt Security מזהה וממפה אפליקציות GenAI ורכיבי Shadow AI, מתעד אינטראקציות, מעריך סיכונים ואוכף מדיניות מניעת דלף מידע (DLP) בזמן אמת.
DnA IT מספקת שירותי אינטגרציה במודל Turn-Key, החל משלב האפיון הארכיטקטורי, הגדרת מדיניות האכיפה, אינטגרציה למערכות הארגון ועד ליווי הנדסי שוטף בעברית.
נשמח לבחון יחד את האזורים במערכות המידע המועמדים לשדרוג ולהציע פתרונות טכנולוגיים המבוססים על עשרות שנות ניסיון מעשי בשטח.
פגישת אפיון והתאמה