

















זהות מאובטחת כברירת מחדל
Security-First IAM: סיסמאות לא נדרשות ו-MFA חזק בכל מקום, כברירת מחדל ובלי עלות נוספת.
Cisco Duo IAM היא פלטפורמת ניהול זהויות וגישה שמאובטחת כברירת מחדל: בלי סיסמאות, עם MFA חזק בכל מקום ובלי עלות נוספת על האבטחה. אפשר להפעיל אותה כספק זהויות, ספרייה ו-SSO עצמאיים, כמתווך זהויות מעל Entra, Okta, Ping ו-Active Directory קיימים, או כספרייה נפרדת לצדדים שלישיים כמו קבלנים וספקים.
לוח בקרה שמלווה את המעבר: אישור הרשמה ללא סיסמה, הגירת אפליקציות ל-SSO וכיבוי רשמי של הסיסמאות, עם תובנות על אימותים בשיטות מאובטחות ועל משתמשים ללא סיסמה.
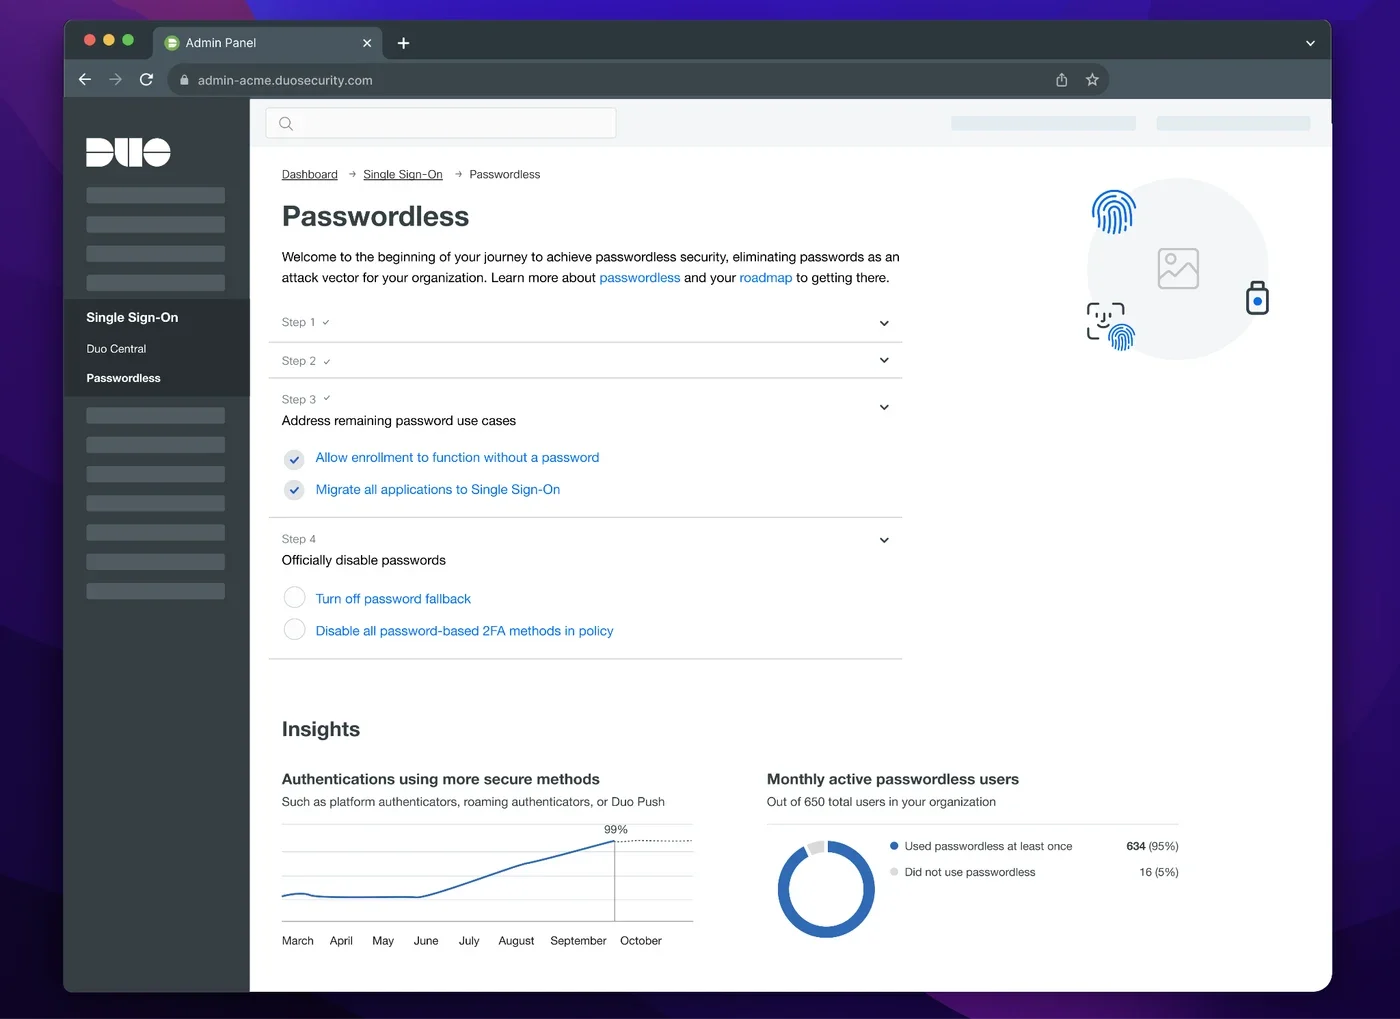
Security-First IAM: סיסמאות לא נדרשות ו-MFA חזק בכל מקום, כברירת מחדל ובלי עלות נוספת.
אימות עמיד לפישינג בכניסה למערכת ההפעלה, בכניסה לאפליקציות, בהרשמה ובשירות הטכני, והגנה מפני גניבת סשן באמצע העבודה.
Identity Intelligence מאחד נתונים מכלי זהויות נפרדים לגרף אחד, כדי לאתר פערי MFA, הרשאות עודפות וחשבונות רדומים.
אימות פעם אחת, כניסה חלקה לאפליקציות ולרשת, ואימות מחדש שמשמר פרטיות: מתסכלים תוקפים, לא משתמשים.
כללי ניתוב קובעים לפי תנאים איזה מקור אימות ישמש: למשל Duo לקבלנים ו-Active Directory לעובדים.
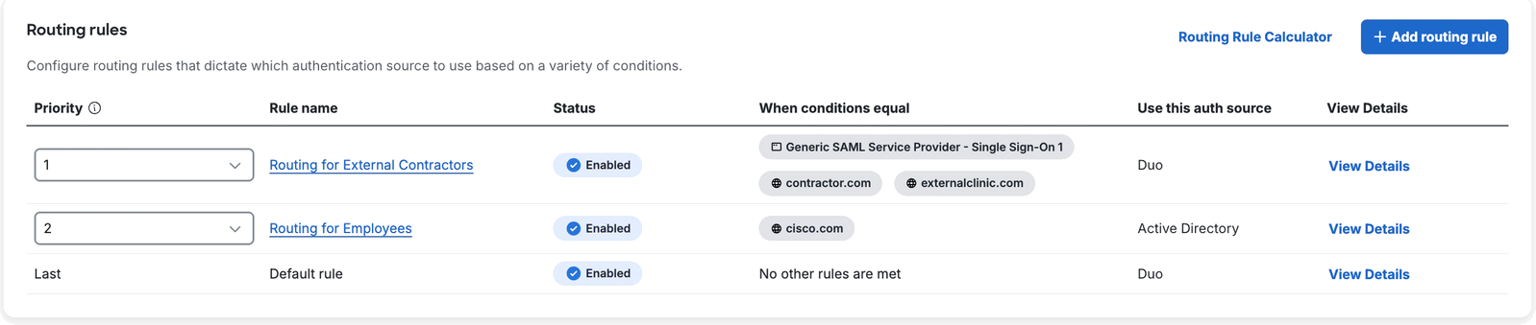
ספק זהויות, ספרייה ו-SSO עצמאיים, או מתווך זהויות מעל IAM קיים, עם MFA חזק בכל מקום.
אימות עמיד לפישינג בכניסה למערכת ההפעלה ולאפליקציות, בהרשמה ובשירות הטכני, והגנה מגניבת סשן באמצע העבודה.
גרף זהויות שמאחד נתונים מכלים נפרדים, לאיתור פערי MFA, הרשאות עודפות וחשבונות רדומים.
גילוי של סוכני AI וכלים, ספריית סוכנים, אחריות אנושית וניהול מחזור חיים, עם גישה בדיוק כמה שצריך ולמשך הזמן שצריך.
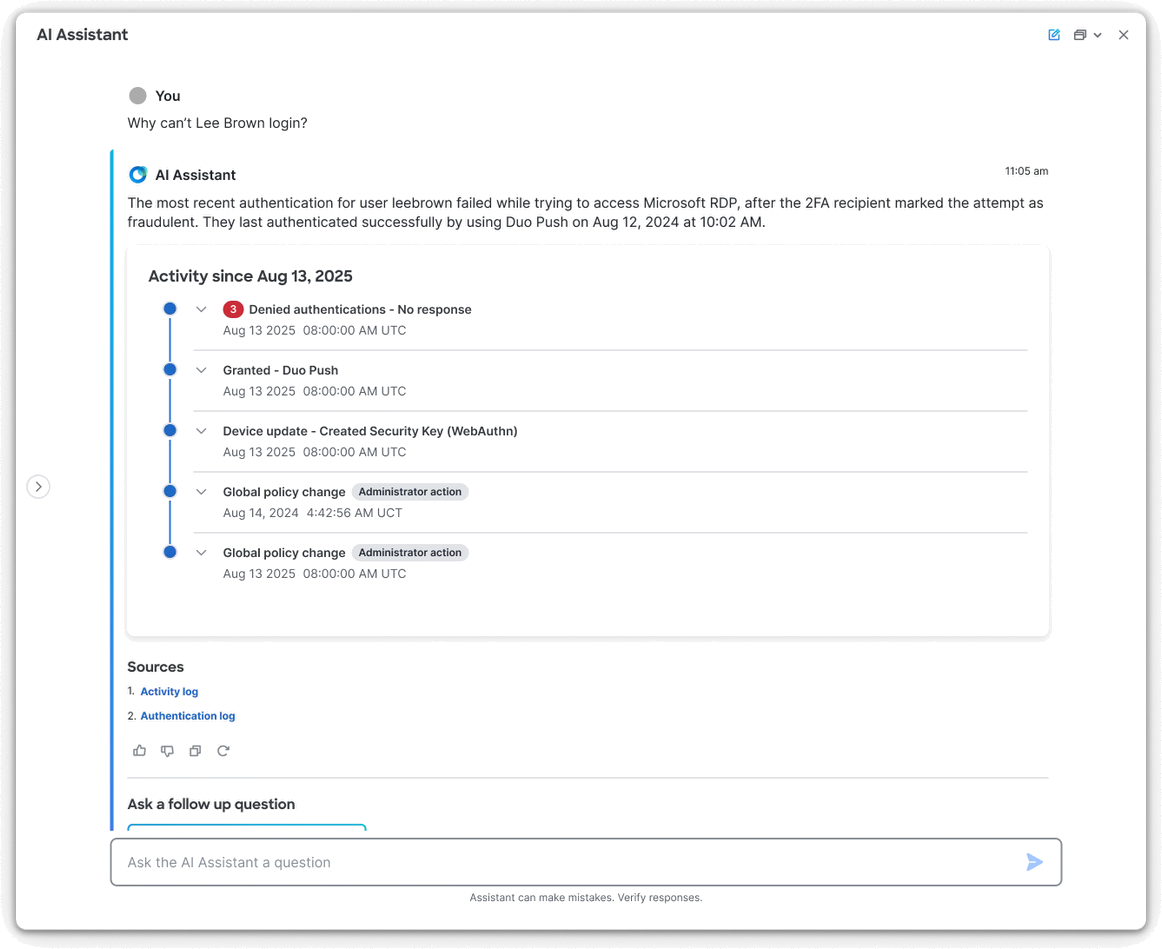
עוזר AI למנהלי המערכת: מפשט תצורה, עוזר לקבוע מדיניות אפקטיבית ומאיץ את השירות הטכני, עם ציר זמן של האירועים והמקורות.
מיפוי האפליקציות, קבוצות המשתמשים (עובדים, קבלנים וספקים), מערכות הזהויות הקיימות ושיטות האימות.
בחירת מודל פריסה: עצמאי, מתווך מעל IAM קיים או ספרייה נפרדת לצדדים שלישיים, והגדרת מדיניות עמידה לפישינג.
חיבור האפליקציות והמערכות, פיילוט על קבוצה והעברה הדרגתית לעולם ללא סיסמאות.
ליווי שוטף, עדכון מדיניות וניתוח אירועי גישה.
ספרייה נפרדת לזהויות חיצוניות שצריך לנהל ולאבטח בנפרד, עם כללי ניתוב שקובעים מי מאמת כל משתמש.
הטמעת מפתחות FIDO2, הגירה מ-Active Directory או מ-SSO ישן לענן, והחלפה של פתרון IAM קיים.
הפיכת סוכני AI לזהויות מנוהלות: גילוי, בעלות אנושית והרשאות מינימליות לפי צורך.
פלטפורמת ניהול זהויות וגישה של Cisco שמאובטחת כברירת מחדל. היא יכולה לשמש כספק זהויות, ספרייה ו-SSO, כמתווך מעל IAM קיים, או כספרייה נפרדת לצדדים שלישיים.
תוקפים מצפים ל-MFA ועוקפים אותו: פישינג דרך שרת מתווך, גניבת עוגיות סשן, חזרה לשיטה חלשה יותר ושיחות מתחזות לשירות הטכני. לכן Duo מגנה על כל השלבים, מהכניסה למערכת ההפעלה ועד אמצע הסשן.
יכולת לנהל סוכני AI כזהויות: גילוי של סוכנים וכלים, ספריית סוכנים, אחריות אנושית, ניהול מחזור חיים ומדיניות גישה עדינה, כך שסוכן מקבל גישה בדיוק כמה שצריך ולמשך הזמן שצריך.
כן. Duo יכולה לשמש מתווך זהויות מעל ה-IAM הקיים, כך שאפשר להתחיל באימות עמיד לפישינג ובנראות בלי להחליף את המערכת.
גרף זהויות שמאחד נתונים מכלים נפרדים ומראה קשרים ופעילות. הוא משמש לאיתור פערי MFA, הסרת הרשאות עודפות וסגירת חשבונות רדומים, ומסייע ב-ISPM וב-ITDR.
עוזר AI למנהלי המערכת שמפשט תצורה, עוזר לקבוע מדיניות אפקטיבית ומאיץ את השירות הטכני, למשל בבירור למה משתמש מסוים לא הצליח להתחבר.
נשמח לבחון יחד את האזורים במערכות המידע המועמדים לשדרוג ולהציע פתרונות טכנולוגיים המבוססים על עשרות שנות ניסיון מעשי בשטח.
פגישת אפיון והתאמה